
Wed, September 16, 2026
Wed, September 16, 2026
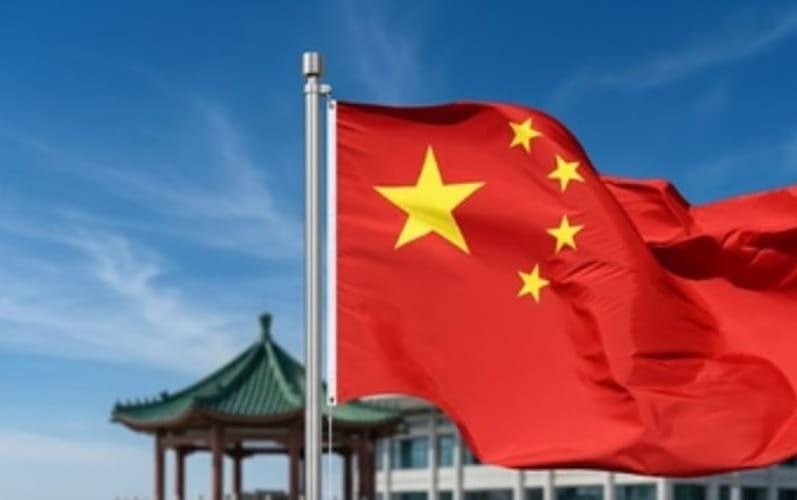
Photo: IANS
चीन ने दक्षिण-पूर्व एशिया में डिजिटल बुनियादी ढांचे के क्षेत्र में मजबूत पकड़ बना ली है, लेकिन क्षेत्र के अधिकांश देश साइबर सुरक्षा और आर्टिफिशियल इंटेलिजेंस (AI) के लिए चीन के नियामक मॉडल को अपनाने के बजाय अपने नियम खुद तैयार कर रहे हैं। पीस रिसर्च इंस्टीट्यूट ओस्लो (PRIO) की एक नई रिपोर्ट में यह दावा किया गया है।
रिपोर्ट के मुताबिक, दक्षिण-पूर्व एशिया में चीनी तकनीक और हार्डवेयर का व्यापक इस्तेमाल हो रहा है, लेकिन उसके साथ चीन के डिजिटल शासन के नियम नहीं पहुंच पाए हैं। रिपोर्ट ने इसे संक्षेप में इस तरह बताया है कि “चीनी हार्डवेयर व्यापक है, लेकिन चीनी नियम नहीं।”
PRIO ने कहा कि यह स्थिति तभी बनी रह सकती है जब क्षेत्रीय देशों के पास चीन के तकनीकी विकल्पों के अलावा अन्य विकल्प भी उपलब्ध हों।
दक्षिण-पूर्व एशिया में चीनी कंपनियों ने फाइबर-ऑप्टिक नेटवर्क बिछाने से लेकर स्मार्ट सिटी प्लेटफॉर्म और 5G नेटवर्क तैयार करने तक में महत्वपूर्ण भूमिका निभाई है। कुछ मामलों में चीनी कंपनियों ने रक्षा मंत्रालयों को लैपटॉप तक उपलब्ध कराए हैं। इसके बावजूद साइबर सुरक्षा, डेटा संरक्षण और AI से संबंधित तकनीकी मानकों तथा नियामक ढांचे में यूरोपीय और अंतरराष्ट्रीय मॉडल का प्रभाव अधिक दिखाई देता है।
रिपोर्ट में उदाहरण देते हुए कहा गया कि इंडोनेशिया की साइबर सुरक्षा एजेंसियां जिन तकनीकी मानकों को लागू करती हैं, वे जिनेवा में विकसित अंतरराष्ट्रीय मानकों पर आधारित हैं। फिलीपींस ने अपने डेटा प्राइवेसी कानून के लिए यूरोपीय नियमन को आधार बनाया है, जबकि मलेशिया का AI संबंधी दृष्टिकोण संयुक्त राष्ट्र के सिद्धांतों और क्षेत्रीय ढांचे से प्रभावित है।
रिपोर्ट के अनुसार, इससे संकेत मिलता है कि डिजिटल बुनियादी ढांचे में चीन की मजबूत मौजूदगी अपने आप चीन के डिजिटल शासन मॉडल को स्वीकार किए जाने में तब्दील नहीं हो रही है।
रिपोर्ट ने अमेरिका को भी आगाह किया है कि यदि वह यह मान लेता है कि चीन दक्षिण-पूर्व एशिया में डिजिटल प्रतिस्पर्धा जीत चुका है, तो वह रणनीतिक रूप से गलती कर सकता है। PRIO के मुताबिक, क्षेत्र में डिजिटल प्रभाव की प्रतिस्पर्धा अभी पूरी तरह तय नहीं हुई है।
चीन की डिजिटल रणनीति में बेल्ट एंड रोड इनिशिएटिव (BRI) की तकनीकी शाखा मानी जाने वाली डिजिटल सिल्क रोड (DSR) महत्वपूर्ण भूमिका निभाती है। इसके जरिए चीन ने विकासशील देशों में चीनी तकनीक से बने नेटवर्क, निगरानी प्रणालियों और क्लाउड इंफ्रास्ट्रक्चर का विस्तार किया है।
रिपोर्ट के मुताबिक, DSR का उद्देश्य केवल चीनी तकनीक का निर्यात करना नहीं है, बल्कि डिजिटल शासन से जुड़े उन मानकों और नियमों को भी बढ़ावा देना है, जिन्हें चीन अपने मॉडल के अनुरूप देखता है। हालांकि, दक्षिण-पूर्व एशिया के देशों ने चीनी तकनीकी ढांचे को अपनाने के बावजूद डिजिटल शासन के लिए अलग रास्ता चुना है।
इन देशों के नियामक ढांचे में यूरोपीय कानूनों, संयुक्त राष्ट्र के सिद्धांतों, क्षेत्रीय व्यवस्थाओं और उनकी अपनी राजनीतिक एवं प्रशासनिक परंपराओं का मिश्रण दिखाई देता है।
रिपोर्ट ने विशेष रूप से साइबर सुरक्षा के क्षेत्र में चीनी मानकों के सीमित प्रभाव की ओर इशारा किया है। उदाहरण के तौर पर इंडोनेशिया अपनी साइबर सुरक्षा व्यवस्था में ISO 27001 जैसे अंतरराष्ट्रीय मानक का इस्तेमाल करता है। बैंक केंद्रीय बैंक के नियमों के तहत काम करते हैं, जबकि फिनटेक कंपनियां वित्तीय सेवा प्राधिकरण के नियमन के दायरे में आती हैं।
रिपोर्ट में कहा गया है कि जब किसी देश की बैंकिंग, दूरसंचार और प्रमाणन प्रणालियां ISO तथा पश्चिमी मानकों पर आधारित हो जाती हैं, तो उन्हें किसी दूसरे ढांचे में बदलने की लागत बहुत अधिक होती है। ऐसे में नए नियम भी आमतौर पर पहले से मौजूद नियामक व्यवस्था के ऊपर ही जुड़ते जाते हैं।
PRIO के निष्कर्ष से यह संकेत मिलता है कि दक्षिण-पूर्व एशिया में चीन की डिजिटल शक्ति को केवल उसके हार्डवेयर और बुनियादी ढांचे की मौजूदगी से नहीं आंका जा सकता। तकनीकी निर्भरता बढ़ने के बावजूद डिजिटल नियमों और शासन के मानकों को लेकर क्षेत्रीय देशों के पास अभी अपनी दिशा तय करने की पर्याप्त गुंजाइश है।

Copyright © Mid Time. All Rights Reserved
 Powered By Aptilogic Software
